Reklam
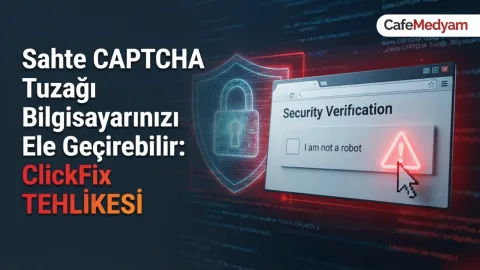
Sahte CAPTCHA Tuzağı Bilgisayarınızı Ele Geçirebilir: ClickFix dolandırıcılığı
ClickFix dolandırıcılığı Sahte CAPTCHA testleriyle yayılan ClickFix dolandırıcılığı, kullanıcıları bilgisayarlarında zararlı komutlar çalıştırmaya yönlendiriyor. Siber suçluların geliştirdiği bu yöntem, kişisel bilgiler ve banka hesapları için ciddi güvenlik riski oluşturuyor.
DOLANDIRICILIK İZLEMESİBER GÜVENLİK DOSYASI
Sahte CAPTCHA Tuzağı Bilgisayarınızı Ele Geçirebilir: ClickFix Dolandırıcılığına Dikkat!
HIZLI ÖZET
Siber suçlular, internet kullanıcılarını sahte CAPTCHA doğrulama ekranlarıyla kandırarak bilgisayarlarında zararlı komutlar çalıştırmaya yönlendiriyor.
ClickFix adı verilen yöntemde kullanıcıdan Windows + R, Ctrl + V ve Enter tuşlarına basması istenebiliyor. Bu işlemler, saldırganların hazırladığı zararlı komutların çalıştırılmasına neden olabiliyor.
Haberin önemli noktası:
Gerçek bir CAPTCHA doğrulaması, kullanıcıdan Windows Çalıştır penceresini açmasını, PowerShell veya Terminal komutu çalıştırmasını istemez. Böyle bir talep ciddi bir dolandırıcılık işaretidir.
İÇİNDEKİLER
ClickFix Dolandırıcılığı Neden Önemli?
İnternet kullanıcıları her gün alışveriş yaparken, haber okurken, video izlerken veya farklı internet hizmetlerinden yararlanırken CAPTCHA doğrulamasıyla karşılaşıyor.
Bu nedenle insan olduğumuzu kanıtlamamızı isteyen ekranlar artık sıradan bir internet alışkanlığına dönüştü. Siber suçlular da tam olarak bu güven duygusundan yararlanıyor.
ClickFix saldırılarında kullanıcıya sahte bir güvenlik kontrolü gösteriliyor. Ardından bilgisayarında bazı klavye işlemlerini gerçekleştirmesi isteniyor.
DİKKAT!
Bir internet sitesi sizden Windows + R tuşlarına basmanızı, Ctrl + V ile komut yapıştırmanızı ve Enter tuşuna basarak işlemi tamamlamanızı istiyorsa talimatları uygulamayın.
ClickFix Nedir?
ClickFix, siber suçluların kullanıcıları kendi cihazlarında zararlı komutlar çalıştırmaya ikna etmek için kullandığı bir sosyal mühendislik yöntemidir.
Saldırganlar, kullanıcıların teknik bir sorunu çözme veya bir doğrulama işlemini tamamlama isteğini kötüye kullanır.
Yöntemde sahte CAPTCHA ekranları, tarayıcı hata mesajları, yazılım güncelleme uyarıları veya belge görüntüleme sorunları kullanılabilir.
Kullanıcıya sorunun çözümü için belirli komutları çalıştırması gerektiği söylenir. Ancak bu işlemin arkasında bilgisayara zararlı yazılım indirilmesini veya çalıştırılmasını sağlayabilecek bir mekanizma bulunur.
Microsoft'un güvenlik araştırmalarına göre ClickFix, kimlik avı mesajları, kötü amaçlı reklamlar ve ele geçirilmiş internet siteleri üzerinden de yayılabiliyor.
Sahte CAPTCHA Tuzağı Nasıl Çalışıyor?
Dolandırıcılık genellikle birbirini takip eden birkaç aşamadan oluşuyor.
1. Kullanıcıya sahte doğrulama ekranı gösteriliyor
Bir internet sitesini ziyaret ettiğinizde insan olduğunuzu kanıtlamanız gerektiğini söyleyen bir ekran karşınıza çıkıyor.
Bu ekran, gerçek CAPTCHA veya reCAPTCHA sistemlerine benzeyecek şekilde tasarlanabiliyor.
2. Panoya zararlı komut kopyalanabiliyor
Sahte doğrulama sayfası, kullanıcının farkında olmadığı bir işlemle bilgisayarın panosuna saldırgan tarafından hazırlanmış bir komut kopyalayabiliyor.
Pano, bilgisayarda kopyalanan metinlerin geçici olarak saklandığı alandır.
3. Windows tuşlarıyla işlem yapması isteniyor
Kullanıcıya şu talimatlar gösterilebiliyor:
SAHTE DOĞRULAMA TALİMATI ÖRNEĞİ
Windows + R tuşlarına basın.
Ctrl + V tuşlarıyla içeriği yapıştırın.
Enter tuşuna basarak doğrulamayı tamamlayın.
Bu talimatları uygulamayın. Bu, ClickFix saldırılarında kullanılan yöntemlerden biridir.
4. Zararlı komut çalıştırılabiliyor
Windows + R kısayolu, bilgisayardaki Çalıştır penceresini açar. Buraya yapıştırılan komutun Enter tuşuyla çalıştırılması, saldırganın hazırladığı zararlı işlemi başlatabilir.
Bu işlem sonucunda bilgisayara bilgi hırsızı yazılımlar, uzaktan erişim araçları veya başka zararlı bileşenler yüklenebilir.
Bilgisayarınıza Hangi Zararları Verebilir?
ClickFix saldırılarının amacı yalnızca bilgisayara virüs bulaştırmak değildir. Kullanılan zararlı yazılıma bağlı olarak çok daha ciddi sonuçlar ortaya çıkabilir.
Şifre hırsızlığı: E-posta, sosyal medya ve diğer hesapların giriş bilgileri çalınabilir.
Banka bilgilerinin ele geçirilmesi: Finansal hesaplara ilişkin bilgiler hedef alınabilir.
Tarayıcı verilerinin çalınması: Kayıtlı oturumlar ve hassas bilgiler tehlikeye girebilir.
Uzaktan erişim: Saldırganlar cihaza uzaktan erişim sağlayan yazılımlar yükleyebilir.
Yeni zararlı yazılımların indirilmesi: İlk komut başka zararlı bileşenlerin yüklenmesini başlatabilir.
Burada önemli bir ayrıntı var: Her ClickFix saldırısı aynı yazılımı kullanmaz. Bilgisayara verilebilecek zarar, çalıştırılan komuta ve yüklenen zararlı yazılımın özelliklerine bağlıdır.
2026 Verileri Tehlikenin Boyutunu Gösteriyor
Microsoft'un 2026 Dijital Savunma Raporu, ClickFix yönteminin ulaştığı boyuta ilişkin dikkat çekici veriler içeriyor.
1,1 milyonun üzerinde
benzersiz cihaz
Microsoft Defender, Şubat 2026 ile Mayıs 2026 başı arasındaki dönemde ClickFix benzeri kullanıcı tarafından yapıştırılan komut çalıştırma faaliyetlerini 1,1 milyondan fazla benzersiz cihazda gözlemledi.
Yaklaşık 8 kat
artış
Microsoft'un raporuna göre bu faaliyetlerde önceki döneme kıyasla yaklaşık sekiz kat artış görüldü.
Raporda ayrıca ClickFix yönteminin farklı saldırganlar tarafından kullanılmasını kolaylaştıran kiralık saldırı araçlarına dikkat çekiliyor.
Microsoft, FileFix adı verilen yeni bir varyantın da yaygınlaşmaya başladığını belirtiyor. Bu yöntemde kullanıcıdan zararlı komutu Windows Çalıştır penceresi yerine Dosya Gezgini'nin adres çubuğuna yapıştırması istenebiliyor.
Bu gelişme, dolandırıcılık yöntemlerinin sürekli değiştiğini ve yalnızca tek bir klavye kısayolunu tanımanın yeterli olmayacağını gösteriyor.
Türkiye'deki İnternet Kullanıcıları Nelere Dikkat Etmeli?
ClickFix gibi saldırılar belirli bir ülkeyle sınırlı değil. İnternet üzerinden yayılan sahte doğrulama sayfaları, farklı diller ve görsel tasarımlar kullanılarak çok sayıda ülkedeki kullanıcıları hedef alabiliyor.
Türkiye'deki kullanıcılar özellikle şu durumlarda dikkatli olmalı:
İnternetten alışveriş yaparken karşılaşılan beklenmedik doğrulama ekranları.
Film, video veya belge izlemek için ek yazılım gerektiğini söyleyen sayfalar.
Tarayıcınızda hata oluştuğunu ve klavyeden komut girmeniz gerektiğini belirten uyarılar.
Ücretsiz program veya güncelleme indirmek için yönlendirme yapan şüpheli siteler.
Bir internet hizmetine erişmek için PowerShell veya Windows Çalıştır penceresini açmanızı isteyen talimatlar.
ÖNEMLİ BİLGİ
CAPTCHA doğrulaması ile bilgisayarın işletim sisteminde komut çalıştırmak birbirinden tamamen farklı işlemlerdir. İnsan olduğunuzu doğrulamak için bilgisayarınızda komut çalıştırmanız gerekmez.
ClickFix Dolandırıcılığından Nasıl Korunulur?
Bu saldırı yöntemine karşı en etkili önlemlerden biri, şüpheli internet sayfalarının verdiği talimatları sorgulamaktır.
1. İnternet sitelerinden gelen komutları çalıştırmayın
Tanımadığınız bir internet sitesinin yönlendirmesiyle Windows + R, PowerShell, Terminal veya Komut İstemi üzerinden komut çalıştırmayın.
2. Bilmediğiniz içerikleri panoya kopyalamayın
Bir internet sayfasının panonuza ne kopyaladığını bilmiyorsanız içeriği çalıştırmayın.
3. Güvenlik yazılımlarınızı güncel tutun
İşletim sisteminizin ve güvenlik yazılımınızın güncel olması, bilinen tehditlerin tespit edilmesine yardımcı olabilir. Ancak hiçbir güvenlik yazılımı tüm saldırıları engelleme garantisi vermez.
4. Şüpheli sayfalardan uzaklaşın
Bir doğrulama ekranı sizden bilgisayarınızda komut çalıştırmanızı istiyorsa sayfayı kapatın. Aynı işlemi tamamlamak için başka bir bağlantıya yönelmeyin.
5. Güncellemeleri resmî kaynaklardan indirin
Bilgisayarınız için gerekli güncellemeleri işletim sisteminin veya yazılımın resmî güncelleme mekanizması üzerinden gerçekleştirin.
Komutu Çalıştırdıysanız Ne Yapmalısınız?
Şüpheli bir CAPTCHA talimatını uyguladınız ve komutu çalıştırdıysanız zaman kaybetmeden güvenlik önlemlerini alın.
ACİL GÜVENLİK ADIMLARI
İnternet bağlantısını kesin: Wi-Fi bağlantısını kapatın veya ağ kablosunu çıkarın.
İşlemi durdurun: Şüpheli komutları tekrar çalıştırmayın ve ekrandaki talimatları izlemeyin.
Güvenlik taraması yapın: Güvenilir bir cihazdan veya güvenilir kurtarma ortamından uygun güvenlik kontrollerini gerçekleştirin.
Şifrelerinizi değiştirin: Temiz olduğundan emin olduğunuz başka bir cihazdan öncelikle e-posta ve finansal hesaplarınızın şifrelerini değiştirin.
Oturumları kontrol edin: Hesaplarınızdaki açık oturumları sonlandırın ve çok faktörlü kimlik doğrulamayı etkinleştirin.
Bankanızla iletişime geçin: Finansal bilgilerinizin ele geçirilmiş olabileceğini düşünüyorsanız bankanızı hemen bilgilendirin.
Özellikle komut çalıştırılmışsa yalnızca antivirüs taraması yapmakla yetinilmemelidir. Cihazın profesyonel olarak incelenmesi gerekebilir. İş bilgisayarlarında kurumun bilgi işlem veya güvenlik birimine haber verilmelidir.
CafeMedyam Analizi: Dolandırıcıların Yeni Silahı Kullanıcının Kendisi
ClickFix yöntemini diğer birçok zararlı yazılım saldırısından ayıran önemli özellik, kullanıcının bilgisayarına yönelik tehlikeli işlemi kendi eliyle başlatmaya ikna edilmesidir.
Geleneksel saldırılarda kullanıcıdan şüpheli bir dosyayı indirmesi veya bağlantıya tıklaması beklenirken ClickFix yönteminde güven duygusu doğrudan hedef alınıyor.
İnsan olduğumuzu kanıtlamak, bir sayfadaki hatayı düzeltmek veya bir videoyu açabilmek gibi sıradan ihtiyaçlar, zararlı komutların çalıştırılması için bir fırsata dönüştürülüyor.
Microsoft'un 2026 raporunda ortaya koyduğu cihaz verileri de bu yöntemin artık göz ardı edilemeyecek ölçekte olduğunu gösteriyor.
CAFE MEDYAM UYARISI
İnternette karşınıza çıkan her doğrulama ekranına güvenmeyin. Bir web sitesi sizden bilgisayarınızın işletim sisteminde işlem yapmanızı istiyorsa bunun nedenini sorgulayın.
Unutmayın: Gerçek bir CAPTCHA testi, bilgisayarınıza komut çalıştırmanızı gerektirmez.
Bundan Sonra Ne Olacak?
Siber suçluların sahte doğrulama yöntemlerini geliştirmeye devam etmesi bekleniyor. ClickFix'in farklı işletim sistemlerini ve kullanıcı alışkanlıklarını hedefleyen yeni varyantları da güvenlik araştırmalarının gündeminde.
Özellikle FileFix gibi yeni yöntemler, saldırganların kullanıcıları zararlı komutları çalıştırmaya ikna etmek için farklı yollar deneyebildiğini gösteriyor.
Bu nedenle internet kullanıcılarının yalnızca sahte bağlantıları değil, güvenilir görünen sayfalardaki olağan dışı talimatları da sorgulaması gerekiyor.
CafeMedyam, Dolandırıcılık İzleme serisinde yeni dolandırıcılık yöntemlerini, dijital güvenlik tehditlerini ve tüketicileri hedef alan saldırıları takip etmeyi sürdürecek.
Sıkça Sorulan Sorular
ClickFix dolandırıcılığı nedir?
ClickFix, kullanıcıları sahte CAPTCHA veya hata mesajlarıyla kandırarak bilgisayarlarında saldırganların hazırladığı zararlı komutları çalıştırmaya yönlendiren bir siber saldırı yöntemidir.
Gerçek CAPTCHA Windows + R tuşlarına basmanızı ister mi?
Hayır. Gerçek CAPTCHA doğrulaması için Windows Çalıştır penceresini açmanız veya bilgisayarınızda komut çalıştırmanız gerekmez.
Ctrl + V tuşlarına basmak bilgisayara virüs bulaştırır mı?
Tek başına Ctrl + V tuşlarına basmak bilgisayara virüs bulaştırmaz. Ancak panoya kopyalanmış zararlı bir komutun çalıştırılması bilgisayarı tehlikeye atabilir.
ClickFix yalnızca Windows bilgisayarları mı hedefliyor?
Hayır. Microsoft'un araştırmaları macOS cihazlarını hedefleyen ClickFix kampanyalarını da ortaya koyuyor. Kullanılan yöntem ve komutlar işletim sistemine göre değişebiliyor.
ClickFix saldırısından sonra şifrelerim çalınabilir mi?
Evet. Saldırıda kullanılan zararlı yazılımın özelliklerine bağlı olarak kayıtlı şifreler, oturum bilgileri ve diğer hassas veriler ele geçirilebilir.
Antivirüs programı ClickFix saldırısını engeller mi?
Güvenlik yazılımları bazı zararlı faaliyetleri tespit edip engelleyebilir. Ancak ClickFix kullanıcıyı kendi eliyle komut çalıştırmaya ikna ettiği için hiçbir güvenlik yazılımı tam koruma garantisi vermez.
Kaynaklar ve Araştırmalar
CafeMedyam | Dolandırıcılık İzleme
Bu içerik bilgilendirme amacıyla hazırlanmıştır. Siber güvenlik tehditlerine karşı güncel güvenlik önlemlerinin uygulanması önerilir.
İLGİLİ ETİKETLER
Siber GüvenlikDolandırıcılıkİnternet GüvenliğiClickFixKötü Amaçlı YazılımTeknolojiBilgi GüvenliğiDolandırıcılık İzleme
Etiketler
Siber Güvenlik
internet güvenliği
Teknoloji
Dolandırıcılık İzleme
ClickFix
Dolandırıcılık
Kötü Amaçlı Yazılım
Bilgi Güvenliği
Günün Manşeti
Reklam
Benzer Haberler
OpenAI ChatGPT Wallet'ı Duyurdu: Yapay Zekâ Ajanları Artık Kullanıcı Adına Ödeme Yapabilecek
Uçan Arabalar Gerçek Oluyor mu? Çin, İki Kişilik Elektrikli Hava Aracını Tanıttı
Bir Buzdolabını Bile Hackleyebiliyorlar! Siber Saldırılar Günlük Hayatımızı Nasıl Tehdit Ediyor?
Ölümden Kaçış Mümkün mü? İnsan Ömrünü Sonsuza Kadar Uzatma Hayali Bilim ve Felsefeyi Karşı Karşıya Getiriyor
Laboratuvarda Üretilen Et Neden Marketlerde Yok? 2026 Son Durum
Cam Nelerden Yapılır? Kumdan Cama Dönüşümün Bilimi
Kasım 2026 Gökyüzü Takvimi: Süper Ay, 3 Meteor Yağmuru ve Gezegenler