Reklam
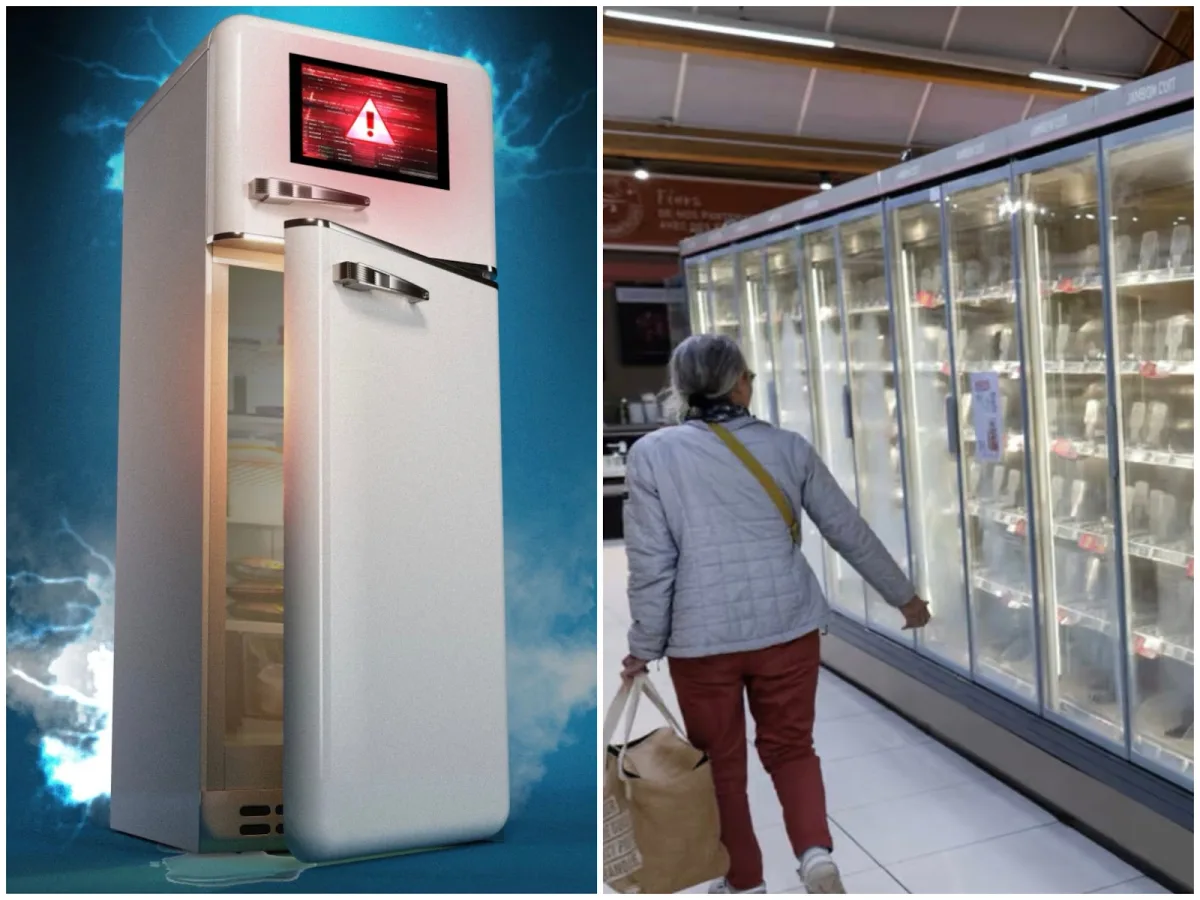
Bir Buzdolabını Bile Hackleyebiliyorlar! Siber Saldırılar Günlük Hayatımızı Nasıl Tehdit Ediyor?
İngiliz gazetesi The Guardian'ın 8 Kasım 2026 tarihli haberinde Avrupa'daki ticari buzdolaplarına yönelik saldırılar, Ukrayna'daki sahte acil durum uyarıları ve Binance ile ilişkilendirilen milyarlarca dolarlık kripto varlık hırsızlığı gündeme taşındı.
Siber Saldırılar Kapımızda mı? Yapay Zekâ, Akıllı Cihazlar ve Dijital Dünyanın Görünmeyen Tehlikeleri
İngiliz gazetesi The Guardian'ın 8 Kasım 2026 tarihli haberinde Avrupa'daki ticari buzdolaplarına yönelik saldırılar, Ukrayna'daki sahte acil durum uyarıları ve Binance ile ilişkilendirilen milyarlarca dolarlık kripto varlık hırsızlığı gündeme taşındı.
Bu olaylar önemli bir gerçeği gösteriyor: Siber saldırılar artık yalnızca bilgisayar ekranlarında yaşanmıyor. Gıda güvenliğinden sağlık hizmetlerine, bankacılıktan enerji altyapısına kadar günlük hayatın birçok alanı dijital sistemlere bağlı.
1. Neden Önemli? Siber Saldırılar Artık Günlük Hayatın Bir Parçası
İnternetin ilk dönemlerinde siber saldırılar daha çok bilgisayarlar, sunucular ve internet siteleriyle ilişkilendiriliyordu. Bugün ise internete bağlanabilen hemen her cihaz potansiyel bir saldırı yüzeyi oluşturabiliyor.
Akıllı televizyonlar, güvenlik kameraları, modemler, akıllı saatler, ev otomasyon sistemleri ve endüstriyel kontrol cihazları sürekli veri alışverişi yapıyor.
Bu bağlantılar hayatı kolaylaştırırken yeni güvenlik sorumlulukları da getiriyor. Bir cihazın internete bağlanabilmesi, onun güvenli olduğu anlamına gelmiyor.
2. Avrupa'daki Buzdolapları Nasıl Hacklendi?
The Guardian'ın haberine göre Avrupa'nın farklı ülkelerindeki bazı süpermarketlerin soğutma sistemleri siber saldırıların hedefi oldu. Belçika, Estonya, İrlanda, Finlandiya, Lüksemburg, Hollanda ve İsveç'teki perakendeciler benzer sorunlar bildirdi.
Bazı mağazalarda buzdolabı ve dondurucuların sıcaklıklarının tehlikeli seviyelere yükseldiği aktarıldı. Londra'daki bir meyve ve sebze toptancısı olan Alex Pearce de soğutma sistemlerindeki anormal sıcaklık değerlerini fark ederek cihazların internet bağlantısını kesti.
Buradaki asıl mesele buzdolabının kendisi değil, onu yöneten dijital kontrol sistemiydi.
Saldırganlar bu sistemlere nasıl ulaşabiliyor?
Ticari soğutma sistemleri sıcaklıkları, motorları ve çalışma döngülerini takip eden yazılımlarla yönetilebiliyor. Bu sistemler uzaktan izleme ve yönetim amacıyla internete bağlandığında dışarıdan erişim riski oluşabiliyor.
Güvenliği yeterince sağlanmamış yönetim panelleri, varsayılan parolalar, güncellenmeyen yazılımlar ve yanlış yapılandırılmış bağlantılar saldırganların kullanabileceği açıklar oluşturabiliyor.
3. Siber Saldırı Nedir? Bilgisayar Korsanları Sistemlere Nasıl Girer?
Siber saldırı, bilgisayar sistemlerine, ağlara, dijital hesaplara veya elektronik cihazlara izinsiz erişmek, bunları bozmak, bilgileri çalmak ya da çalışmasını engellemek amacıyla gerçekleştirilen dijital faaliyetlerin genel adıdır.
Her saldırının yöntemi aynı değildir. En yaygın yöntemlerden bazıları şunlardır:
Oltalama (Phishing)
Saldırganlar banka, kargo şirketi, kamu kurumu veya tanınmış bir marka gibi davranarak sahte mesajlar gönderir. Kullanıcıdan bağlantıya tıklaması, şifresini girmesi veya kişisel bilgilerini paylaşması istenir.
Zararlı yazılımlar
Bilgisayara veya telefona yüklenen kötü amaçlı yazılımlar, kişisel bilgileri ele geçirebilir, cihazın faaliyetlerini izleyebilir veya sistemi kullanılamaz hale getirebilir.
Fidye yazılımları
Bu saldırılarda bilgisayardaki dosyalar şifrelenebilir. Saldırganlar dosyaların yeniden açılması karşılığında para talep edebilir.
Parola saldırıları
Kolay tahmin edilebilen, birden fazla hesapta kullanılan veya daha önce sızdırılmış parolalar saldırganlar tarafından denenebilir.
Güvenlik açığından yararlanma
Yazılım ve cihazlarda bulunan hatalar, üretici tarafından giderilmeden önce veya güncellemeler uygulanmadığında kötüye kullanılabilir.
Sosyal mühendislik
Saldırganlar insanları psikolojik yöntemlerle kandırmaya çalışır. Kendilerini teknik destek çalışanı, banka görevlisi, yönetici veya tanıdık biri gibi tanıtabilirler.
4. Yapay Zekâ Siber Saldırıları Nasıl Değiştiriyor?
Yapay zekâ, siber güvenlik alanında hem savunma hem de saldırı kapasitesini değiştiren teknolojilerden biri haline geliyor.
Güvenlik uzmanları yapay zekâyı sistemlerdeki hataları bulmak, şüpheli hareketleri analiz etmek ve saldırıları erken aşamada tespit etmek için kullanabiliyor.
Ancak kötü niyetli kişiler de benzer teknolojilerden yararlanabiliyor.
- Yazılımlardaki güvenlik açıklarını daha hızlı analiz etmek.
- Sahte e-posta ve mesajları daha inandırıcı hazırlamak.
- Farklı kişilere özel oltalama mesajları oluşturmak.
- İnternete açık sistemleri ve yanlış yapılandırmaları araştırmak.
- Zararlı yazılım geliştirme ve test süreçlerini kolaylaştırmak.
- Ses ve görüntü taklidiyle kimlik sahteciliği girişimlerinde bulunmak.
Ancak yapay zekâ her güvenlik açığını otomatik olarak saldırıya dönüştüremez. Bir açığın bulunması, saldırının başarılı olduğu anlamına gelmez. Sisteme erişim, güvenlik önlemlerinin aşılması ve saldırının sonuçlandırılması ayrı aşamalardır.
The Guardian haberinde de güvenlik açığı keşiflerindeki artışın doğrudan aynı oranda başarılı saldırıya dönüşmediği yönündeki uzman değerlendirmelerine yer veriliyor.
5. Telefonlarımız ve Kişisel Bilgilerimiz Nasıl Tehlikeye Giriyor?
Akıllı telefonlar günümüzde yalnızca iletişim aracı değil. Banka hesapları, e-postalar, fotoğraflar, kimlik bilgileri, sosyal medya hesapları ve iş belgeleri aynı cihazda bulunabiliyor.
Bu nedenle bir telefonun ele geçirilmesi, tek bir cihazın kontrolünü kaybetmekten çok daha büyük sonuçlar doğurabilir.
En sık karşılaşılan riskler şunlardır:
- Sahte uygulamalar üzerinden zararlı yazılım yüklenmesi.
- Mesaj veya e-postalardaki sahte bağlantılara tıklanması.
- Telefonun güvenlik güncellemelerinin yapılmaması.
- Şüpheli dosyaların açılması.
- Hesap parolalarının başka kişilerle paylaşılması.
- Güvenilmeyen Wi-Fi ağlarında dikkatsiz işlem yapılması.
- Telefonun kaybolması veya çalınması.
6. Banka Hesapları ve Dijital Paralar Nasıl Hedef Alınıyor?
Finansal sistemler siber saldırganlar açısından önemli hedefler arasında bulunuyor. Çünkü dijital hesaplara erişim, doğrudan maddi kayıplara neden olabiliyor.
Bu saldırılarda yalnızca bankaların sistemleri hedef alınmıyor. Bireysel kullanıcıların hesapları da sahte mesajlar, parola hırsızlığı ve kimlik taklidi yöntemleriyle ele geçirilmeye çalışılıyor.
Kripto para platformları ise dijital varlıkların yüksek değerli olması nedeniyle ayrı bir risk alanı oluşturuyor.
The Guardian'ın aktardığı Binance olayında 6,3 milyar dolarlık kripto varlık hırsızlığı bildirimi yer alıyor. Bu büyüklükteki iddialar değerlendirilirken olayın teknik ayrıntıları, platform açıklamaları ve bağımsız doğrulamalar ayrıca dikkate alınmalıdır.
Finansal hesaplarınızı korumak için
- Her hesap için farklı ve güçlü parola kullanın.
- İki aşamalı doğrulamayı etkinleştirin.
- Banka ve kripto hesaplarınızı yalnızca resmî uygulamalardan açın.
- Kimseyle SMS doğrulama kodu veya tek kullanımlık şifre paylaşmayın.
- İşlem bildirimlerini açık tutun.
- Tanımadığınız kişilerin gönderdiği yatırım bağlantılarına güvenmeyin.
- Beklenmeyen para transferlerini hemen bankanıza bildirin.
7. Akıllı Evlerimiz Siber Saldırılara Karşı Güvenli mi?
Akıllı ev teknolojileri hayatımızı kolaylaştırıyor. Evde olmadığımız zamanlarda kameraları kontrol edebiliyor, ısıtma sistemini uzaktan yönetebiliyor ve akıllı prizleri açıp kapatabiliyoruz.
Ancak bu cihazların her biri internet üzerinden yönetilebiliyorsa güvenlik konusu da önem kazanıyor.
Özellikle eski yazılım kullanan, varsayılan parolası değiştirilmemiş veya üreticisi tarafından artık desteklenmeyen cihazlar risk oluşturabilir.
Hangi cihazlar kontrol edilmeli?
- İnternet modemleri ve yönlendiriciler.
- Akıllı güvenlik kameraları.
- Akıllı televizyonlar.
- Akıllı prizler ve ampuller.
- Ev otomasyon sistemleri.
- Akıllı kilitler ve alarm sistemleri.
- İnternete bağlı beyaz eşyalar.
8. Hastaneler, Elektrik Şebekeleri ve Kamu Kurumları Neden Hedefte?
Siber saldırıların en ciddi sonuçları kritik altyapıların hedef alınması durumunda ortaya çıkabilir.
Elektrik şebekeleri, hastaneler, su dağıtım sistemleri, havaalanları, ulaşım ağları ve finansal kuruluşlar birbirine bağlı dijital sistemlerden yararlanıyor.
Bu sistemlerde yaşanacak bir kesinti yalnızca kurumun kendi faaliyetlerini değil, geniş bir toplumsal alanı etkileyebilir.
Örneğin bir hastanenin bilgi sistemlerine yönelik saldırı, hasta kayıtlarına ve randevu süreçlerine erişimi aksatabilir. Elektrik dağıtım sistemlerindeki bir kesinti ise günlük yaşamı ve ekonomik faaliyetleri etkileyebilir.
Bu nedenle kritik altyapılarda internet erişiminin sınırlandırılması, ayrı ağların kullanılması, güçlü erişim kontrolleri ve düzenli güvenlik denetimleri büyük önem taşıyor.
9. Türkiye Açısından Siber Güvenlik Ne Anlama Geliyor?
Türkiye'de bankacılık, e-Devlet hizmetleri, sağlık sistemleri, e-ticaret, ulaşım ve kamu hizmetleri giderek daha fazla dijital altyapıya dayanıyor.
Bu dönüşüm vatandaşlara hız ve kolaylık sağlarken kişisel verilerin, kurumların ve işletmelerin korunmasını da önemli hale getiriyor.
Türkiye açısından özellikle şu alanların güvenliği önem taşıyor:
- Bankacılık: Hesap güvenliği, sahte işlem girişimleri ve dijital dolandırıcılık.
- Sağlık: Hasta kayıtlarının, sağlık verilerinin ve hastane sistemlerinin korunması.
- Kamu hizmetleri: Vatandaş bilgileri ve dijital kamu altyapıları.
- Enerji: Elektrik ve doğal gaz dağıtım sistemleri.
- Sanayi: Üretim tesisleri ve endüstriyel kontrol sistemleri.
- Ulaşım: Hava, kara ve deniz ulaşımının dijital altyapıları.
- Telekomünikasyon: İletişim ağları ve internet hizmetleri.
Türkiye'de siber güvenlik konusunda resmî bilgi ve duyurular için Bilgi Teknolojileri ve İletişim Kurumu ile Ulusal Siber Olaylara Müdahale Merkezi'nin kaynakları takip edilebilir.
10. Siber Saldırıya Uğradığımızı Nasıl Anlarız?
Her yavaşlayan telefon veya bilgisayar siber saldırıya uğramış demek değildir. Cihazlardaki performans sorunları donanım, yazılım veya bağlantı problemlerinden de kaynaklanabilir.
Ancak aşağıdaki belirtiler birlikte görülüyorsa güvenlik kontrolü yapmak gerekir.
- Hesabınıza ait tanımadığınız giriş bildirimleri gelmesi.
- Siz yapmadığınız halde parola sıfırlama mesajları alınması.
- Banka hesabında tanımadığınız işlemlerin görülmesi.
- Telefonunuza bilginiz dışında uygulamalar yüklenmesi.
- E-posta hesabınızdan sizin göndermediğiniz mesajların gönderilmesi.
- Güvenlik ayarlarının izniniz dışında değişmesi.
- Akıllı ev cihazlarının kendi kendine çalışması veya ayarlarının değişmesi.
- Dosyaların açılamaması veya isimlerinin değişmesi.
- Bilgisayar ekranında fidye talebi belirmesi.
Bu işaretler tek başına kesin saldırı kanıtı değildir. Ancak özellikle para kaybı, izinsiz oturum açılması veya cihazların uzaktan kontrol edilmesi gibi durumlarda vakit kaybetmeden harekete geçilmelidir.
11. Siber Saldırıya Uğrarsanız İlk 10 Dakikada Ne Yapmalısınız?
Bir saldırıdan şüphelendiğinizde panikle hareket etmek yerine kontrollü davranmanız gerekir. İlk müdahale, zararın büyümesini engellemek ve delilleri korumak açısından önemlidir.
İlk 1-2 dakika: Şüpheli bağlantıyı kesin
Telefon veya bilgisayarınızın ele geçirildiğinden şüpheleniyorsanız Wi-Fi ve mobil veri bağlantısını kapatın. Gerekirse cihazı ağdan ayırın.
Ancak bunu yaparken cihazı hemen sıfırlamayın. Özellikle kurumsal sistemlerde veya önemli delillerin bulunduğu cihazlarda teknik ekibin yönlendirmesini bekleyin.
3-4. dakika: Finansal hesaplarınızı koruyun
Banka hesabınızda şüpheli işlem varsa bankanızın resmî telefon numarasını arayın. Kartın veya dijital bankacılık erişiminin geçici olarak kapatılmasını isteyin.
5-6. dakika: Temiz bir cihazdan parolalarınızı değiştirin
Başka bir güvenilir telefon veya bilgisayar kullanarak öncelikle e-posta hesabınızın parolasını değiştirin. Ardından bankacılık, sosyal medya ve diğer önemli hesaplarınızı kontrol edin.
İki aşamalı doğrulamayı etkinleştirin ve tanımadığınız oturumları sonlandırın.
7-8. dakika: Kanıtları saklayın
Şüpheli mesajların, e-postaların, işlem bildirimlerinin ve ekran uyarılarının görüntülerini saklayın. Tarih ve saat bilgilerini not edin.
Mesajları ve dosyaları hemen silmeyin. Bunlar olayın araştırılmasında önemli olabilir.
9-10. dakika: Resmî destek alın
Bankanızla, cihaz üreticisinin teknik desteğiyle veya kurumunuzun bilgi işlem ve siber güvenlik ekibiyle iletişime geçin. Maddi kayıp, kimlik hırsızlığı veya suç şüphesi varsa emniyet birimlerine ya da Cumhuriyet Başsavcılığına başvurun.
12. Telefonunuzu ve Bilgisayarınızı Siber Saldırılardan Nasıl Korursunuz?
Siber güvenliğin en önemli noktalarından biri, saldırı gerçekleşmeden önce önlem almaktır.
Uzman kurumların önerileri doğrultusunda günlük hayatta uygulanabilecek temel güvenlik adımları şunlardır:
- Telefonunuzun ve bilgisayarınızın işletim sistemini güncel tutun.
- Uygulamaları yalnızca resmî mağazalardan indirin.
- Her hesap için farklı ve güçlü parola kullanın.
- İki aşamalı doğrulamayı etkinleştirin.
- Modeminizin varsayılan yönetici parolasını değiştirin.
- Güvenlik kameralarınızın uzaktan erişim ayarlarını kontrol edin.
- Tanımadığınız bağlantılara tıklamayın.
- SMS ile gelen doğrulama kodlarını kimseyle paylaşmayın.
- Önemli dosyalarınızı düzenli olarak yedekleyin.
- Şüpheli uygulamaları ve izinleri kontrol edin.
- Üretici desteği sona ermiş cihazları değiştirmeyi değerlendirin.
- Önemli hesaplarınızda giriş ve işlem bildirimlerini açık tutun.
13. Küçük İşletmeler ve Esnaflar Ne Yapmalı?
Siber saldırıların hedefi yalnızca büyük şirketler değildir. Küçük işletmeler, marketler, restoranlar, depolar, üretim tesisleri ve ofisler de risk altındadır.
Özellikle internet üzerinden yönetilen kamera, soğutma, alarm, stok ve ödeme sistemleri ayrı ayrı değerlendirilmelidir.
İşletmeler için öneriler:
- İşletmedeki bütün internete bağlı cihazların listesini oluşturun.
- Varsayılan şifreleri değiştirin.
- Her çalışan için ayrı kullanıcı hesabı oluşturun.
- Yönetici hesaplarında çok faktörlü doğrulama kullanın.
- İşletme ağı ile misafir Wi-Fi ağını ayırın.
- Eski ve güvenlik güncellemesi almayan sistemleri yenileyin.
- Önemli verileri çevrimdışı veya ayrı bir güvenli ortamda yedekleyin.
- Uzaktan erişimi yalnızca gerekli kişilere açın.
- Siber olay durumunda kimin ne yapacağını önceden belirleyin.
Özellikle soğuk hava depoları, marketler ve gıda işletmelerinde sıcaklık kontrol sistemlerinin internet bağlantısı kadar bağımsız alarm ve fiziksel kontrol mekanizmalarının da bulunması önemlidir.
14. Gelecekte Siber Saldırılar Nasıl Değişecek?
Yapay zekâ sistemlerinin gelişmesi, nesnelerin internetinin yaygınlaşması ve dijital hizmetlerin artması siber güvenlik alanındaki mücadeleyi daha karmaşık hale getiriyor.
Önümüzdeki dönemde şu gelişmelerin daha fazla önem kazanması bekleniyor:
- Yapay zekâ destekli kimlik taklidi ve dolandırıcılık girişimleri.
- Akıllı ev ve endüstriyel cihazların güvenliğinin daha fazla önem kazanması.
- Kritik altyapıların siber güvenlik yatırımlarının artması.
- Yazılım güvenlik açıklarının daha hızlı tespit edilmesi.
- Şirketlerin siber olaylara karşı hazırlık planlarını geliştirmesi.
- Dijital kimlik ve hesap güvenliğinin daha önemli hale gelmesi.
Ancak bütün bu gelişmelerin kaçınılmaz olarak küresel bir siber felakete dönüşeceğini söylemek doğru değildir. Güvenlik güncellemeleri, ağların ayrıştırılması, erişim kontrolleri, yedekleme ve etkili olay müdahalesi saldırıların sonuçlarını önemli ölçüde sınırlandırabilir.
15. CafeMedyam Analizi: Asıl Tehlike Teknolojide Değil, Güvenlik Açıklarında
Avrupa'daki buzdolabı saldırıları ilk bakışta sıra dışı bir olay gibi görünebilir. Ancak bu olayların gösterdiği temel sorun oldukça tanıdık: Dijitalleşen dünyada cihazların güvenliği, kullanım kolaylığının gerisinde kalabiliyor.
Bir marketin soğutma sisteminin internete bağlı olması işletmeye kolaylık sağlayabilir. Fakat sistemin varsayılan parolayla çalışması, uzun süredir güncellenmemesi veya herkesin erişimine açık olması ciddi bir güvenlik sorunu oluşturabilir.
Aynı durum evlerimizdeki akıllı cihazlar ve kişisel hesaplarımız için de geçerli.
Yapay zekâ bu mücadelede önemli bir değişim yaratıyor. Güvenlik uzmanlarının daha fazla açığı tespit etmesine yardımcı olurken saldırganların da daha hızlı ve etkili hareket etmesine imkân verebilir.
Bu nedenle siber güvenlik artık yalnızca teknoloji şirketlerinin veya devletlerin sorumluluğu olarak görülemez. Üreticiler güvenli ürünler geliştirmeli, kurumlar altyapılarını korumalı, kullanıcılar ise temel güvenlik alışkanlıklarını benimsemelidir.
16. Bundan Sonra Ne Olacak?
Siber güvenlik mücadelesi önümüzdeki yıllarda daha fazla teknoloji, yatırım ve uluslararası iş birliği gerektirecek.
Yapay zekâ destekli güvenlik sistemlerinin yaygınlaşması, üreticilerin ürünlerine daha uzun süre güvenlik güncellemesi sağlaması ve kurumların saldırılara karşı hazırlıklı olması önem kazanacak.
Bireysel kullanıcılar açısından ise en önemli adım karmaşık teknolojiler öğrenmek değil, temel güvenlik kurallarını düzenli biçimde uygulamak.
Çünkü dijital dünyada en güçlü savunmalardan bazıları hâlâ güçlü parola, güncel yazılım, iki aşamalı doğrulama ve dikkatli kullanıcı davranışından oluşuyor.
Siber Güvenlik Hakkında Sık Sorulan Sorular
Tanımadığınız giriş bildirimleri, bilginiz dışında yüklenen uygulamalar, izinsiz hesap işlemleri ve güvenlik ayarlarındaki değişiklikler şüphe uyandırabilir. Ancak pilin hızlı tükenmesi veya telefonun yavaşlaması tek başına saldırı kanıtı değildir.
Telefonu kapatmak cihazın ağ bağlantısını kesebilir ancak ele geçirilmiş hesapları veya çalınmış parolaları korumaz. Öncelikle güvenilir başka bir cihazdan hesap güvenliğinizi sağlamanız gerekir.
Yanlış yapılandırılmış, güncellenmeyen veya zayıf parolayla korunan modemler ağ güvenliğini tehlikeye atabilir. Modem yönetici parolasını değiştirmek, güncellemeleri yapmak ve gereksiz uzaktan yönetim özelliklerini kapatmak önemlidir.
İnternete bağlı ve güvenlik açıkları bulunan akıllı cihazlar yetkisiz erişim riski taşıyabilir. Üretici güncellemelerini yüklemek, varsayılan parolaları değiştirmek ve gereksiz bağlantıları kapatmak gerekir.
Her bağlantı zararlı değildir. Ancak tanımadığınız kişilerden gelen, acil işlem yapmanızı isteyen veya kişisel bilgilerinizi talep eden bağlantılara karşı dikkatli olmalısınız. Bağlantıyı açmadan önce gönderenin kimliğini başka bir kanaldan doğrulayın.
Mesajın banka adına gönderilmiş görünmesi yeterli değildir. Mesajdaki bağlantıyı kullanmak yerine bankanızın resmî uygulamasına girin veya bankanın resmî iletişim numarasını arayın.
Finansal kayıplarda öncelikle bankanızla, suç şüphesinde emniyet birimleri veya Cumhuriyet Başsavcılığıyla iletişime geçebilirsiniz. Kurumsal sistemlerde kurumunuzun bilgi işlem ve siber güvenlik ekibine haber verin. Teknik bilgi ve resmî duyurular için BTK ve USOM kaynaklarını takip edin.
Evet. Parolanız ele geçirilse bile ikinci doğrulama adımı hesabınıza izinsiz erişimi zorlaştırır. Desteklenen hesaplarda bu özelliği etkinleştirmeniz önerilir.
Güvenlik yazılımları korumaya yardımcı olabilir ancak tek başına yeterli değildir. Güncellemeler, güçlü parolalar, güvenli indirme alışkanlıkları ve yedekleme birlikte uygulanmalıdır.
Bağlantıyı kesmek bazı uzaktan erişim saldırılarını sınırlandırabilir. Ancak cihazdaki zararlı yazılımı ortadan kaldırmaz ve ele geçirilmiş hesapları otomatik olarak güvenli hale getirmez.
Sonuç: Dijital Güvenlik Artık Herkesin Sorumluluğu
Bir buzdolabının uzaktan kontrol edilmesi, bir telefonun ele geçirilmesi veya bir banka hesabından izinsiz para çekilmesi farklı olaylar gibi görünse de hepsinin ortak noktası dijital güvenlik açıklarıdır.
İnternete bağlanan cihazların sayısı arttıkça güvenlik alışkanlıklarımızın da gelişmesi gerekiyor.
Unutulmaması gereken en önemli gerçek şu: Siber saldırılara karşı yüzde 100 koruma garantisi yoktur. Ancak doğru önlemlerle saldırıya uğrama ihtimali ve olası zararlar önemli ölçüde azaltılabilir.
CafeMedyam olarak önerimiz: Bugün birkaç dakikanızı ayırın. Telefonunuzu, e-posta hesabınızı, modeminizin parolasını ve akıllı cihazlarınızın güvenlik güncellemelerini kontrol edin. Küçük bir önlem, büyük bir sorunun önüne geçebilir.
Kaynaklar ve İleri Okuma
1. The Guardian – Avrupa'daki siber saldırılar, akıllı cihazlar ve yapay zekâ
2. Birleşik Krallık Ulusal Siber Güvenlik Merkezi – Akıllı cihazların güvenli kullanımı
3. NCSC – Küçük işletmeler için siber olaylara müdahale ve kurtarma rehberi
4. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) – Secure Our World
5. Bilgi Teknolojileri ve İletişim Kurumu (BTK)
6. Ulusal Siber Olaylara Müdahale Merkezi (USOM)
7. NCSC – İnternette güvenli kalmak için temel öneriler
Yayın: CafeMedyam
Tarih: 8 Kasım 2026
Kategori: Teknoloji / Bilim
İçerik türü: Özgün haber ve bilgilendirici analiz
Hazırlık: CafeMedyam Editoryal Ekibi
Etiketler
Siber Güvenlik
Dijital Güvenlik
internet güvenliği
MANŞET
Akıllı Cihazlar
Bilgisayar Korsanları
Kişisel Veri Güvenliği
Siber Saldırı
Siber Suçlar
Günün Manşeti
Reklam
Benzer Haberler
Ölümden Kaçış Mümkün mü? İnsan Ömrünü Sonsuza Kadar Uzatma Hayali Bilim ve Felsefeyi Karşı Karşıya Getiriyor
Laboratuvarda Üretilen Et Neden Marketlerde Yok? 2026 Son Durum
Cam Nelerden Yapılır? Kumdan Cama Dönüşümün Bilimi
Kasım 2026 Gökyüzü Takvimi: Süper Ay, 3 Meteor Yağmuru ve Gezegenler
Güneş Sistemi’nin Karanlık Ucunda Yeni Bir Dünya: Plüton’dan da Uzakta Keşfedildi
Z Kuşağı Dijital Detoksa Yöneliyor: Sosyal Medyadan Kaçış
Z Kuşağı Neden Altyazılı Televizyon İzliyor?